POJK 34 Tahun 2025 untuk BPR mengatur penyelenggaraan teknologi informasi oleh Bank Perekonomian Rakyat dan BPR Syariah. Cakupannya meliputi tata kelola, manajemen risiko, keamanan siber, vendor, aplikasi inti perbankan, pengelolaan data, audit, dan pelaporan. Bagi manajemen BPR, persiapannya perlu dimulai dengan memeriksa sistem yang berjalan beserta bukti pengendaliannya.
Aplikasi yang masih bisa digunakan belum tentu mudah diawasi. Misalnya, transaksi dapat diproses, tetapi perubahan data tidak menyimpan identitas pelakunya. Backup tersedia, tetapi belum pernah dipulihkan. Kedua kondisi ilustratif ini menunjukkan mengapa penilaian kesiapan perlu melihat proses, teknologi, dan tanggung jawab secara bersamaan.
Artikel ini membahas kewajiban utama dan cara menerjemahkannya menjadi pekerjaan TI. Rincian implementasi tetap harus disesuaikan dengan kondisi bank, aturan pelaksana, serta penilaian fungsi kepatuhan.
Kapan POJK 34 Tahun 2025 Mulai Berlaku?
Pasal 53 menyatakan peraturan mulai berlaku setelah satu tahun terhitung sejak tanggal diundangkan. Catatan pada halaman regulasi resmi OJK menyebut 18 Desember 2026. Tanggal tersebut menjadi acuan persiapan dalam artikel ini.
Perbedaan tanggal dalam ringkasan pihak lain sebaiknya tidak diselesaikan dengan menebak. Untuk keputusan kepatuhan, simpan naskah yang digunakan dan konfirmasikan interpretasi kepada fungsi kepatuhan atau pengawas bila diperlukan. OJK juga telah menerbitkan PADK Nomor 43/PADK.03/2025 sebagai ketentuan pelaksanaan.
Ada ketentuan peralihan terkait kerja sama vendor yang sudah berlangsung. Pasal 51 mengatur penyesuaian setelah jangka waktu perjanjian berakhir. Ketentuan ini perlu dibaca untuk kontrak terkait; bukan alasan menunda seluruh persiapan tata kelola, keamanan, dan pengendalian bank.
Kewajiban TI Apa Yang Perlu Dipetakan BPR?
Ringkasan berikut merujuk pada naskah POJK 34 Tahun 2025. Kolom pekerjaan awal berisi rekomendasi praktis, bukan daftar fitur yang seluruhnya disebut secara harfiah dalam peraturan.
| Area | Rujukan | Pekerjaan Awal Yang Bisa Dilakukan |
|---|---|---|
| Tata kelola dan fungsi TI | Pasal 2–7 | Periksa pemilik sistem, pembagian tanggung jawab, dan kebijakan |
| Arsitektur layanan digital | Pasal 10–11 | Petakan aplikasi, jaringan, dan ketergantungan layanan digital |
| Manajemen risiko dan pengamanan | Pasal 14–15 | Identifikasi risiko dan evaluasi otorisasi pengguna |
| Pemulihan dan backup | Pasal 16–18 | Tinjau rencana pemulihan dan bukti rekam cadang |
| Ketahanan siber | Pasal 23–24 | Evaluasi identifikasi, perlindungan, deteksi, dan pemulihan |
| Penyedia jasa TI | Pasal 27–28 | Periksa kemampuan vendor, kontrak, dan kelangsungan layanan |
| Data dan audit | Pasal 35–40 | Tinjau kualitas data, pelindungan, dan jejak aktivitas |
Gunakan tabel ini sebagai peta awal. Untuk pemeriksaan yang lebih terstruktur, lanjutkan ke checklist kesiapan TI BPR. Setiap butir sebaiknya memiliki penanggung jawab dan bukti yang bisa dibuka kembali.
Tata Kelola Harus Terlihat Dalam Cara Sistem Dikelola
Pasal 3 menetapkan kebutuhan pembagian wewenang dan tanggung jawab. Pasal 6 mengatur kebijakan dan prosedur, sedangkan Pasal 7 membahas satuan kerja atau fungsi penyelenggara TI. Artinya, keputusan perubahan sistem tidak cukup berhenti pada percakapan dengan pengembang.
Sebagai contoh penerapan, perubahan hak akses perlu memiliki pemohon, pemberi persetujuan, pelaksana, dan catatan penyelesaian. Bila pegawai berpindah jabatan, akses lama perlu ditinjau. Aplikasi dapat membantu menjalankan alur tersebut, tetapi pemilik kebijakan dan pemberi persetujuan tetap harus ditentukan bank.
Pisahkan pula tanggung jawab operasional dengan pengawasan sesuai ketentuan yang berlaku. Vendor dapat mengerjakan perubahan teknis. Namun, keputusan bisnis, penerimaan risiko, dan penetapan kewenangan tidak otomatis berpindah kepada vendor.
Tidak Semua BPR Wajib Membangun Mobile Banking
Pasal 10 mengatur kewajiban memiliki arsitektur TI bagi BPR dan BPR Syariah yang menyediakan layanan digital. Pasal 11 memperbolehkan penyusunannya secara mandiri atau bersama pihak ketiga. Kewajiban ini tidak sama dengan perintah agar setiap BPR membuat aplikasi mobile banking baru.
FAQ OJK menjelaskan bahwa layanan digital mencakup akses mandiri nasabah atau calon nasabah melalui media elektronik. Proses perizinan dan ketentuan produk tetap mengacu pada aturan terkait penyelenggaraan produk BPR dan BPR Syariah.
Karena itu, tentukan dahulu kebutuhan layanan. Jika masalah utama berada pada aplikasi internal, pembenahan otorisasi, pertukaran data, atau pencatatan aktivitas bisa lebih relevan daripada membuka kanal baru. Menambah aplikasi tanpa memetakan ketergantungannya justru dapat memperluas pekerjaan pengamanan dan pemeliharaan. Pilihan tahap pembenahan dapat ditinjau melalui modernisasi sistem BPR tanpa mengganti core banking.
Aplikasi Internal Perlu Mendukung Kontrol Yang Bisa Diperiksa
POJK ini tidak secara khusus mewajibkan pembelian Loan Origination System atau CRM tertentu. Kedua aplikasi tersebut merupakan pilihan untuk mendukung proses bisnis. Kebutuhannya harus diturunkan dari masalah operasional dan pengendalian yang ditemukan. Jika LOS akan dihubungkan ke sistem inti, periksa pula alur integrasi LOS dengan core banking BPR.
Misalnya, BPR ingin menata pengajuan kredit yang tersebar di beberapa berkas. Aplikasi dapat menyediakan nomor pengajuan, pembatasan akses per peran, riwayat revisi, dan persetujuan berjenjang. Akan tetapi, keberadaan fitur itu perlu dibuktikan melalui pengujian, bukan hanya dicentang dalam proposal.
Rujukan jejak audit berada pada Pasal 40 ayat (4). Untuk menerjemahkannya ke spesifikasi, baca panduan pengembangan aplikasi BPR dan audit trail sistem BPR. Keduanya membahas pekerjaan teknis yang lebih rinci tanpa menganggap satu aplikasi sebagai penyelesaian seluruh kewajiban bank.
Bedakan Backup, Rencana Pemulihan, Dan Pusat Pemulihan
Pasal 16 mewajibkan Rencana Pemulihan Bencana dan efektivitas pelaksanaannya. Pasal 18 mengatur rekam cadang pada setiap akhir hari untuk seluruh data aktivitas. Sementara itu, Pasal 17 mengatur penyediaan Pusat Pemulihan Bencana bagi BPR dengan modal inti paling sedikit Rp50 miliar dan/atau yang menyediakan layanan digital.
Ketiganya perlu diperiksa sebagai kebutuhan yang berkaitan. File backup belum menjelaskan siapa yang memulihkan layanan, di lingkungan mana pemulihan dilakukan, dan bagaimana data hasil pemulihan diperiksa. Jadwal uji pada Pasal 16 juga berbeda menurut penyediaan layanan digital.
Pasal 32 mengatur penempatan Sistem Elektronik pada Pusat Data dan Pusat Pemulihan Bencana di Indonesia dengan karakteristik risiko lokasi berbeda. Penerapannya perlu dibaca bersama ketentuan penyediaan pusat pemulihan dan aturan pelaksana. Hindari menyimpulkan kebutuhan infrastruktur hanya dari label cloud lokal. Pembahasan langkah dan bukti pengujiannya tersedia pada backup dan disaster recovery BPR.
Vendor Membantu Pelaksanaan, Bank Tetap Mengawasi
Pasal 27 memperbolehkan penggunaan penyedia jasa TI, sekaligus mengatur tanggung jawab dan pengawasan oleh bank. Pemilihan vendor perlu mencakup kemampuan teknis, keamanan data, kelangsungan layanan, akses pemeriksaan, dan isi perjanjian.
Harga pengembangan awal bukan satu-satunya pembanding. Periksa biaya pemeliharaan, ketergantungan pada vendor core banking, mekanisme penanganan gangguan, serta cara memindahkan data saat kerja sama berakhir. Untuk BPR Syariah, perhatikan pula ketentuan opini atau reviu syariah ketika terdapat prinsip syariah yang harus dipenuhi.
Bank dapat memakai panduan memilih vendor TI BPR untuk menyiapkan pertanyaan pengadaan. Tujuannya agar penawaran yang dibandingkan memiliki cakupan serta bukti yang sepadan.
Mulai Dengan Daftar Temuan, Lalu Susun Tahapan Perbaikan
Langkah pertama adalah membuat inventaris aplikasi dan layanan, termasuk pengelolanya. Berikutnya, kumpulkan kebijakan, kontrak, contoh hak akses, bukti backup, hasil uji pemulihan, dan contoh jejak audit. Tandai informasi yang belum tersedia sebagai belum terverifikasi. Untuk menyepakati cakupan dan keluaran pemeriksaan awal, gunakan panduan assessment TI BPR.
Setelah itu, bedakan temuan yang membutuhkan perubahan kebijakan, konfigurasi, pengembangan, atau pergantian layanan. Tidak semua kekurangan harus dijawab dengan pembangunan ulang. Sebagian mungkin selesai dengan penutupan akses lama, penambahan catatan aktivitas, atau perbaikan prosedur persetujuan.
Untuk setiap pekerjaan, tetapkan hasil yang bisa diperiksa: akses terlarang benar-benar ditolak, data antar-aplikasi dapat direkonsiliasi, atau layanan berhasil dipulihkan dalam uji yang disepakati. Dengan cara ini, anggaran dihubungkan langsung dengan masalah yang ingin diselesaikan. Salah satu kontrol yang dapat dirinci adalah pengaturan hak akses untuk keamanan data nasabah BPR.
Membahas Kebutuhan Sistem BPR Bersama Layana.id
Layana.id menyediakan layanan custom development yang dapat menjadi titik awal pembahasan aplikasi internal dan integrasi. Dalam konteks BPR, lingkup pekerjaan perlu dimulai dari kebutuhan bank, sistem yang sudah berjalan, serta kontrol yang harus didukung.
Siapkan daftar aplikasi, alur kerja yang bermasalah, dan contoh kebutuhan pengawasan saat berdiskusi. Jangan mengirim data nasabah atau kredensial melalui formulir umum. Informasi awal cukup menggambarkan proses dan kendala tanpa membuka data sensitif.
Diskusikan kebutuhan pengembangan sistem BPR dengan Layana.id melalui halaman layanan tersebut. Hasil pembahasan sebaiknya berupa ruang lingkup, ketergantungan integrasi, keluaran pekerjaan, dan kriteria penerimaan yang jelas. Pemenuhan regulasi tetap memerlukan tata kelola dan evaluasi menyeluruh oleh bank; software membantu melaksanakan kontrol yang telah ditentukan.
Aplikasi Finance Karya Layana
Aplikasi nasabah, alur pengajuan kredit, dan web admin untuk KB Bukopin Finance, BPR CMA, serta BPR MSA.
KB Bukopin Finance
Dari Simulasi Ke Pengajuan Pembiayaan
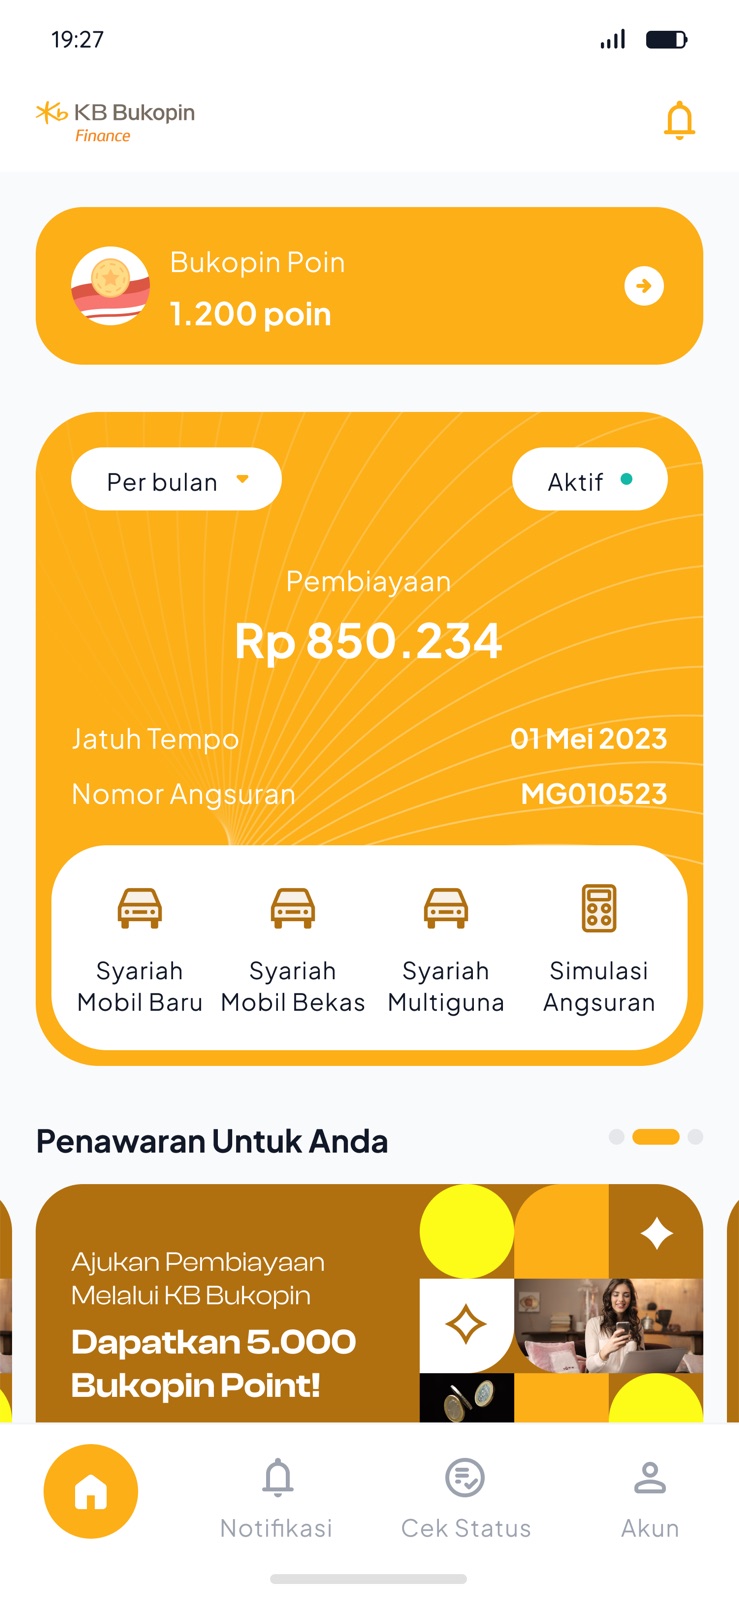
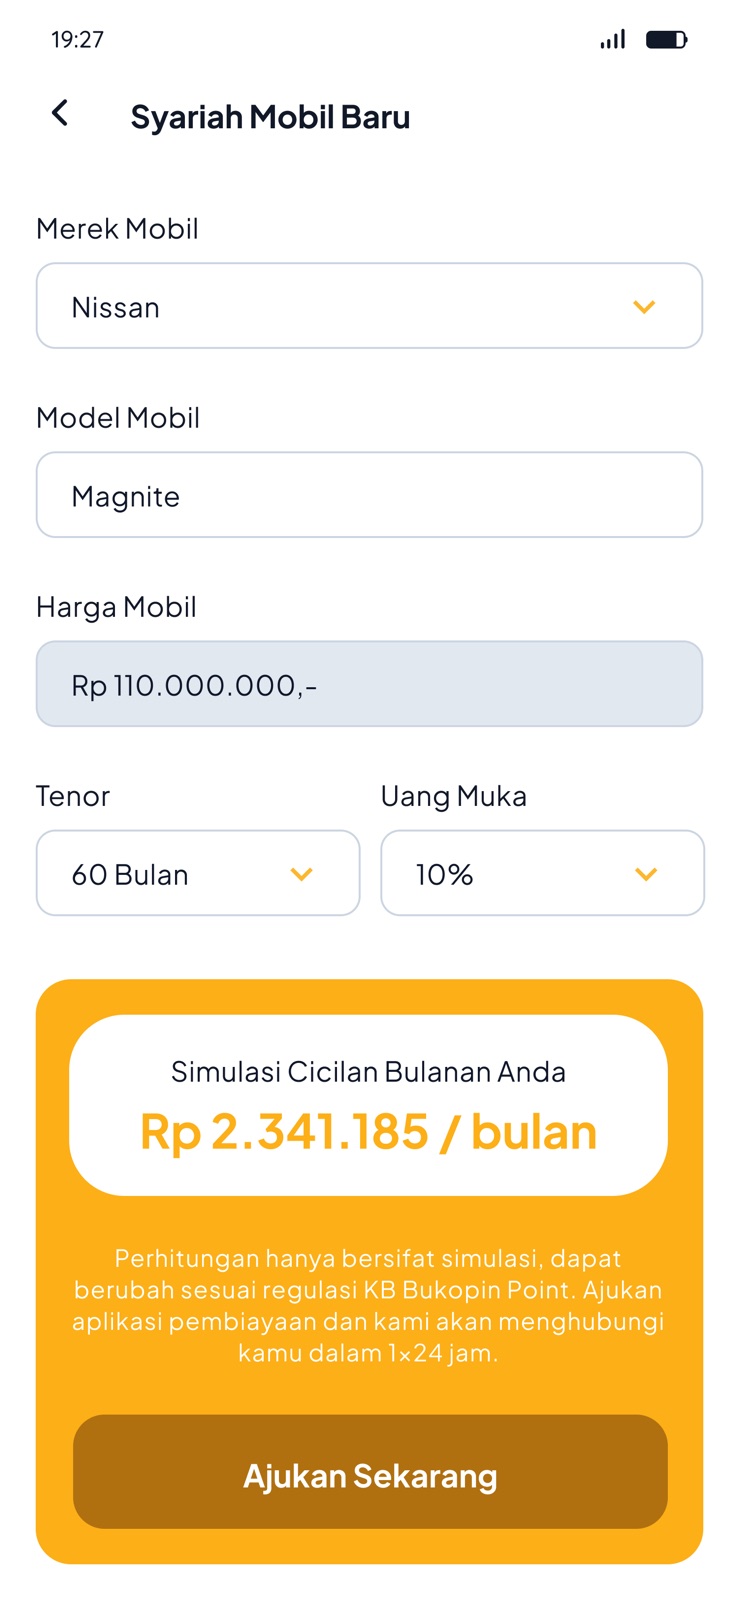
Aplikasi Android dan web admin untuk informasi produk, simulasi pembiayaan, serta pengumpulan pengajuan calon nasabah. Lingkup proyek mencakup perancangan integrasi e-KYC Privy.ID, skor kredit pihak ketiga CLIK, dan pengembangan skoring berbasis data internal.
BPR CMA
Alur Kredit Dalam Genggaman Tim
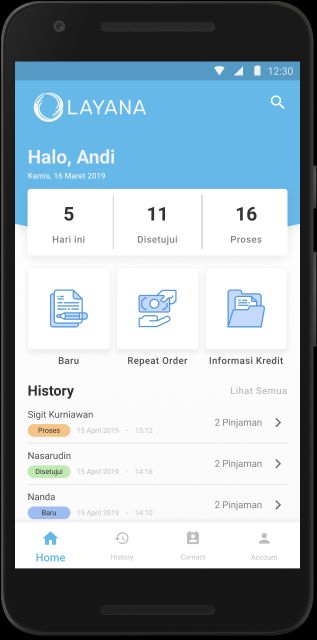
Aplikasi mobile dan web admin untuk pengajuan serta survei kredit. Cakupannya membantu marketing dan komite kredit mengelola pengecekan data, exposure, serta analisis jaminan. Pengajuan dan status pekerjaan menjadi bagian dari alur yang dapat ditelusuri tim.
MSA On Hand
Layanan Nasabah Dan Komunitas UMKM
Aplikasi BPR Madani Sejahtera Abadi untuk pengajuan kredit, pembukaan rekening dan deposito, pembayaran, serta forum komunitas. Lingkup proyek Layana juga mencakup web admin, pengelolaan pengajuan oleh marketing dan notaris, serta laporan operasional.
MSA on Hand tersedia di Google Play dengan PT. Layana Computindo Sentratama tercantum sebagai developer.
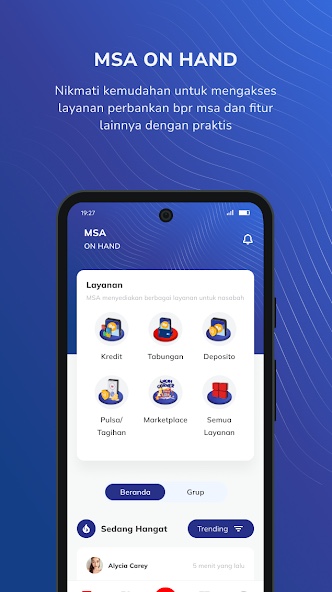
KB Bukopin Finance merupakan proyek perusahaan pembiayaan; contoh BPR pada portofolio ini adalah CMA dan MSA. Pengalaman pengembangan tersebut dapat menjadi dasar diskusi sistem, sedangkan pemetaan kewajiban POJK 34 Tahun 2025 tetap perlu mengikuti kondisi dan lingkup usaha bank.
Bicarakan Aplikasi BPR Anda
Ceritakan proses yang masih manual, sistem yang digunakan, dan fitur yang ingin dibuat. Tim Layana dapat membantu membahas kebutuhan, batas integrasi, dan tahapan pengembangan.