Audit trail sistem BPR adalah rangkaian catatan yang membantu menelusuri aktivitas, perubahan data, dan keputusan dalam penyelenggaraan TI bank. Catatan ini perlu dapat menunjukkan pelaku, tindakan, waktu, objek terkait, dan hasil aktivitas. Kegunaannya terlihat ketika bank harus menjelaskan mengapa sebuah data berubah atau bagaimana suatu keputusan diproses.
Sebagai ilustrasi, nilai pengajuan kredit berbeda antara saat diperiksa analis dan saat diteruskan ke proses berikutnya. Riwayat login hanya menunjukkan siapa yang masuk aplikasi. Untuk menelusuri perubahan, bank membutuhkan hubungan antara pengguna, versi pengajuan, tindakan, dan keputusan persetujuannya.
Artikel ini membahas rancangan audit trail untuk konteks BPR dan BPR Syariah. Contoh yang digunakan bersifat ilustratif, bukan temuan pada bank tertentu. Kebutuhan akhirnya perlu disesuaikan dengan proses, klasifikasi data, dan kebijakan bank.
Apa Dasar Audit Trail Dalam POJK 34 Tahun 2025?
Rujukan jejak audit berada pada Pasal 40 ayat (4). Ketentuan tersebut mengatur ketersediaan audit trail terhadap seluruh kegiatan penyelenggaraan TI untuk keperluan pengawasan, penegakan hukum, penyelesaian sengketa, verifikasi, pengujian, dan pemeriksaan lainnya. Pasal 39 membahas pengendalian intern, sedangkan Pasal 31 juga mencantumkan log aktivitas sistem pada aplikasi inti perbankan.
Keduanya dapat dibaca dalam naskah POJK 34 Tahun 2025. Jangan menyamakan seluruh kewajiban tersebut dengan satu tabel riwayat pada aplikasi baru. Cakupan bank mencakup sistem, pengelolaan, serta aktivitas TI yang lebih luas.
Untuk memahami hubungan jejak audit dengan kewajiban lain, gunakan panduan POJK 34 Tahun 2025 untuk BPR. Artikel ini memusatkan pembahasan pada desain dan pengujian catatan aplikasi.
Bedakan Log Teknis Dan Jejak Aktivitas Bisnis
Log teknis membantu pengembang memahami kondisi aplikasi, misalnya kegagalan koneksi atau kesalahan pemrosesan. Jejak aktivitas bisnis membantu menjelaskan perubahan terhadap objek seperti pengajuan, dokumen, dan hak akses. Keduanya dapat saling terhubung, tetapi menjawab pertanyaan berbeda.
Contohnya, status pengiriman berhasil belum menjelaskan siapa menyetujui pengajuan yang dikirim. Sebaliknya, catatan persetujuan belum membuktikan data telah diterima aplikasi tujuan. Untuk merekonstruksi proses, hubungkan kedua jenis catatan melalui pengenal yang konsisten.
Layana memiliki pembahasan umum tentang audit trail aplikasi enterprise. Pada BPR, rancangan tersebut perlu dipetakan kembali ke alur perbankan, tanggung jawab pengguna, dan kebutuhan pemeriksaan bank. Contoh proses perusahaan lain tidak boleh langsung dianggap memenuhi kebutuhan BPR.
Data Apa Yang Sebaiknya Ada Dalam Catatan?
Tentukan format catatan sebelum pembangunan. Informasi berikut merupakan rekomendasi rancangan, bukan daftar kolom yang disebut secara harfiah dalam POJK. Kebutuhannya harus dinilai bersama pemilik proses dan pengelola data.
| Elemen | Pertanyaan Yang Dijawab |
|---|---|
| Pengenal kejadian | Catatan mana yang sedang diperiksa? |
| Identitas aktor | Pengguna atau layanan apa yang melakukan tindakan? |
| Waktu kejadian | Kapan aktivitas terjadi dan kapan diterima sistem? |
| Tindakan serta hasil | Apa yang dicoba, berhasil, ditolak, atau gagal? |
| Objek dan versi | Pengajuan, dokumen, atau konfigurasi mana yang terdampak? |
| Konteks proses | Tahap dan pengenal proses apa yang menghubungkan aktivitas? |
| Alasan perubahan | Mengapa tindakan tertentu dilakukan bila perlu dicatat? |
Untuk nilai sebelum dan sesudah, pilih data yang memang diperlukan. Bank tidak harus menggandakan seluruh isi dokumen nasabah ke dalam log agar perubahan dapat ditelusuri. Referensi versi atau ringkasan terkontrol dapat lebih sesuai pada beberapa kebutuhan.
Petakan Aktivitas Pada Alur Pengajuan Kredit
Ambil satu alur lengkap sebagai titik awal: pembuatan, penyimpanan dokumen, pemeriksaan, revisi, persetujuan, pembatalan, dan pengiriman ke sistem lain. Setiap tahap perlu diketahui siapa pelakunya dan versi data mana yang digunakan.
Jika nilai berubah setelah disetujui, riwayat harus mempertahankan hubungan dengan keputusan sebelumnya. Catatan persetujuan yang hanya menunjuk versi terbaru berisiko menimbulkan kesan bahwa pemeriksa telah menyetujui data yang sebenarnya belum dilihat.
Tetapkan pula perlakuan untuk tindakan ditolak, penggunaan kewenangan khusus, dan perubahan oleh proses otomatis. Mulai dari alur ini, lalu rekonsiliasikan cakupan dengan inventaris seluruh kegiatan TI. Pemilihan contoh prioritas merupakan tahap implementasi, bukan alasan mengecualikan kegiatan lain yang perlu tercakup.
Catat Perubahan Hak Akses Dan Aktivitas Administrator
Jejak audit tidak cukup jika hanya mengikuti pengguna operasional. Pemberian peran, pencabutan akses, perubahan konfigurasi, dan tindakan dukungan administrator juga dapat memengaruhi data serta proses bank.
Pisahkan identitas pengguna manusia dari akun layanan integrasi. Jika aplikasi memakai akun layanan untuk menulis data, catatan perlu memungkinkan penelusuran ke proses pemicunya. Bila asal tindakan tidak bisa dibuktikan, jangan mengisi identitas dengan dugaan.
Dalam pengembangan aplikasi BPR, kebutuhan ini sebaiknya masuk spesifikasi awal. Pengembang perlu mengetahui tindakan administratif mana yang dicatat, siapa yang meninjaunya, serta bagaimana akses darurat atau dukungan vendor diperlakukan.
Lindungi Log Tanpa Menambah Salinan Data Sensitif
Batasi pihak yang dapat membaca, mengekspor, mengubah konfigurasi, atau menghapus catatan. Akses untuk memeriksa log tidak otomatis memberi hak mengubahnya. Gunakan panduan keamanan data nasabah BPR untuk merinci pembatasan peran serta ekspor. Aktivitas terhadap sistem pencatatan sendiri perlu memiliki pengawasan yang sesuai.
Hindari penyimpanan kata sandi, token akses, dan kredensial dalam log. OWASP Logging Cheat Sheet juga menekankan pembatasan informasi sensitif, perlindungan catatan, serta pengujian mekanisme pencatatan. Panduan teknis tersebut membantu desain keamanan; bukan pengganti ketentuan OJK.
Tentukan masa simpan berdasarkan kebutuhan hukum, bisnis, dan kebijakan yang berlaku. Artikel ini tidak menetapkan satu angka retensi untuk semua jenis log. Jika bank menggunakan arsip terpisah, pastikan data masih bisa dicari dan kewenangan akses tetap terjaga.
Periksa Waktu Dan Hubungan Antar-Sistem
Aktivitas satu proses dapat tersebar di aplikasi pengajuan, penyimpanan dokumen, integrasi, dan core banking. Pada integrasi LOS dengan core banking BPR, pengenal proses membantu menghubungkan hasil di kedua sistem. Format waktu yang tidak konsisten menyulitkan penyusunan urutan kejadian. Dokumentasikan zona waktu dan cara menjaga konsistensi waktu sistem.
Untuk aplikasi lapangan dengan koneksi tidak stabil, waktu tindakan pada perangkat dapat berbeda dari waktu diterima server. Simpan konteks yang diperlukan dan jelaskan keterbatasannya. Jangan memperlakukan waktu dari perangkat sebagai bukti mutlak tanpa menilai sumbernya.
Gunakan pengenal proses atau korelasi untuk menghubungkan catatan terkait. Pengenal itu harus dapat ditelusuri lintas layanan yang terlibat sesuai desain. Jika integrasi vendor tidak meneruskannya, sepakati mekanisme pencocokan lain dan uji hasilnya.
Bagaimana Jika Mekanisme Pencatatan Gagal?
Kapasitas penyimpanan, gangguan jaringan, atau kesalahan konfigurasi dapat membuat log tidak lengkap. Tim perlu mengetahui kondisi tersebut dan tindakan yang harus dilakukan. Jangan menganggap pencatatan selalu berhasil hanya karena aplikasi masih dapat digunakan.
Tentukan respons berdasarkan risiko proses. Pada tindakan tertentu, bank mungkin mengharuskan aktivitas ditahan ketika bukti penting tidak dapat dicatat. Pada kondisi lain, rancangan dapat memakai antrean dengan pemantauan dan pemulihan yang jelas. Pilihan ini membutuhkan keputusan pemilik risiko, bukan asumsi pengembang.
Uji kegagalan di lingkungan terpisah dengan izin dan data uji. Periksa pemberitahuan, kehilangan catatan, pengiriman ulang, serta hubungan antara hasil transaksi dan status log. Pengujian tidak boleh dilakukan dengan mengganggu sistem produksi tanpa kewenangan khusus.
Uji Audit Trail Sistem BPR Dengan Rekonstruksi Kejadian
Gunakan skenario yang sudah diketahui hasilnya, kemudian minta pemeriksa menyusun ulang proses hanya dari catatan yang tersedia. Misalnya: pengguna membuat pengajuan, pemeriksa menolak, pengguna merevisi, lalu pejabat lain menyetujui. Catatan harus mendukung urutan itu tanpa menebak.
Tambahkan pemeriksaan akses dan ekspor. Apakah pengguna operasional dapat mengubah catatan? Pada hasil ekspor, apakah waktu dan pengenal objek tetap tersedia? Apakah data sensitif dibatasi sesuai kewenangan pemeriksa?
Simpan skenario, hasil aktual, temuan, dan hasil pengujian ulang. Sertakan pemeriksaan ini dalam checklist kesiapan TI BPR. Hasil uji satu aplikasi tidak boleh dilaporkan sebagai keberhasilan audit trail seluruh lingkungan bank.
Menambahkan Audit Trail Pada Aplikasi Lama
Mulai dengan memeriksa sumber catatan yang sudah ada: riwayat aplikasi, log database, pengenal transaksi, dan arsip persetujuan. Nilai mana yang dapat dibuktikan dan mana yang hilang. Catatan historis yang tidak pernah disimpan tidak bisa diciptakan ulang sebagai fakta.
Setelah itu, pilih perubahan yang memungkinkan pencatatan baru tanpa merusak alur kerja. Jika keterbatasan aplikasi mengharuskan penggantian modul, pisahkan riwayat lama dan baru dengan penjelasan sumbernya. Jangan memberi kesan seluruh periode memiliki kualitas bukti yang sama. Keputusan memperbaiki atau mengganti bagian aplikasi dapat dibahas melalui modernisasi sistem BPR.
Ketika melibatkan pengembang, gunakan panduan memilih vendor TI BPR untuk membahas akses, dokumentasi, dan dukungan pemeriksaan. Ketersediaan menu riwayat perlu diikuti kemampuan menjelaskan isi serta keterbatasan datanya.
Membahas Kebutuhan Audit Trail Bersama Layana.id
Layana.id dapat diajak membahas implementasi melalui layanan custom development. Siapkan alur prioritas, jenis perubahan yang perlu ditelusuri, sistem terkait, serta contoh keluaran yang diharapkan. Gunakan contoh sintetis agar diskusi awal tidak membuka data nasabah.
Diskusikan kebutuhan audit trail sistem BPR bersama Layana.id untuk menyusun lingkup pengembangan dan skenario uji. Hasil yang dicari adalah catatan yang membantu bank menjelaskan aktivitas secara konsisten, dengan akses serta pengelolaan yang dapat diperiksa. Penetapan kecukupannya tetap perlu mempertimbangkan keseluruhan proses dan ketentuan bank.
Aplikasi Finance Karya Layana
Aplikasi nasabah, alur pengajuan kredit, dan web admin untuk KB Bukopin Finance, BPR CMA, serta BPR MSA.
KB Bukopin Finance
Dari Simulasi Ke Pengajuan Pembiayaan
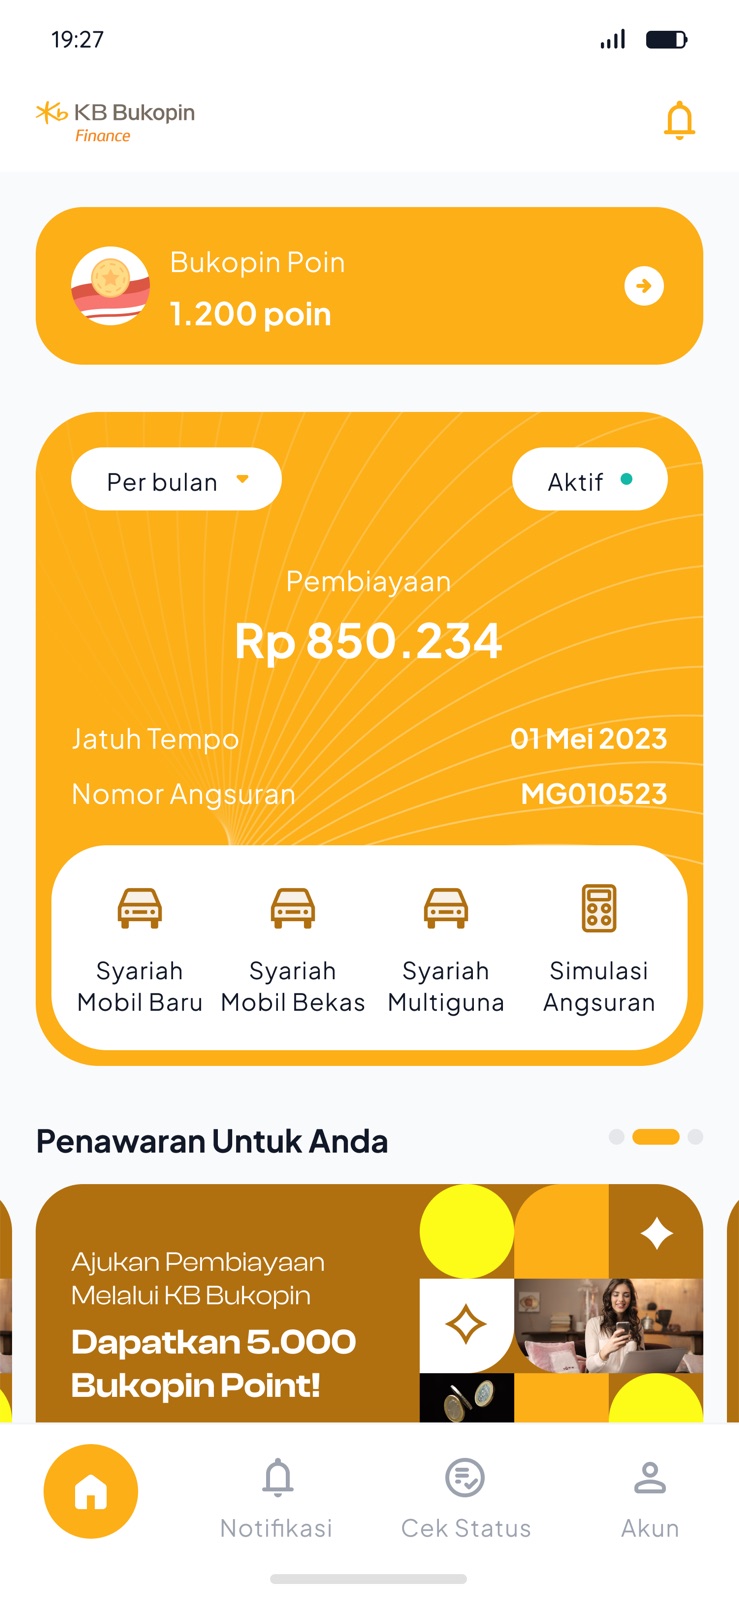
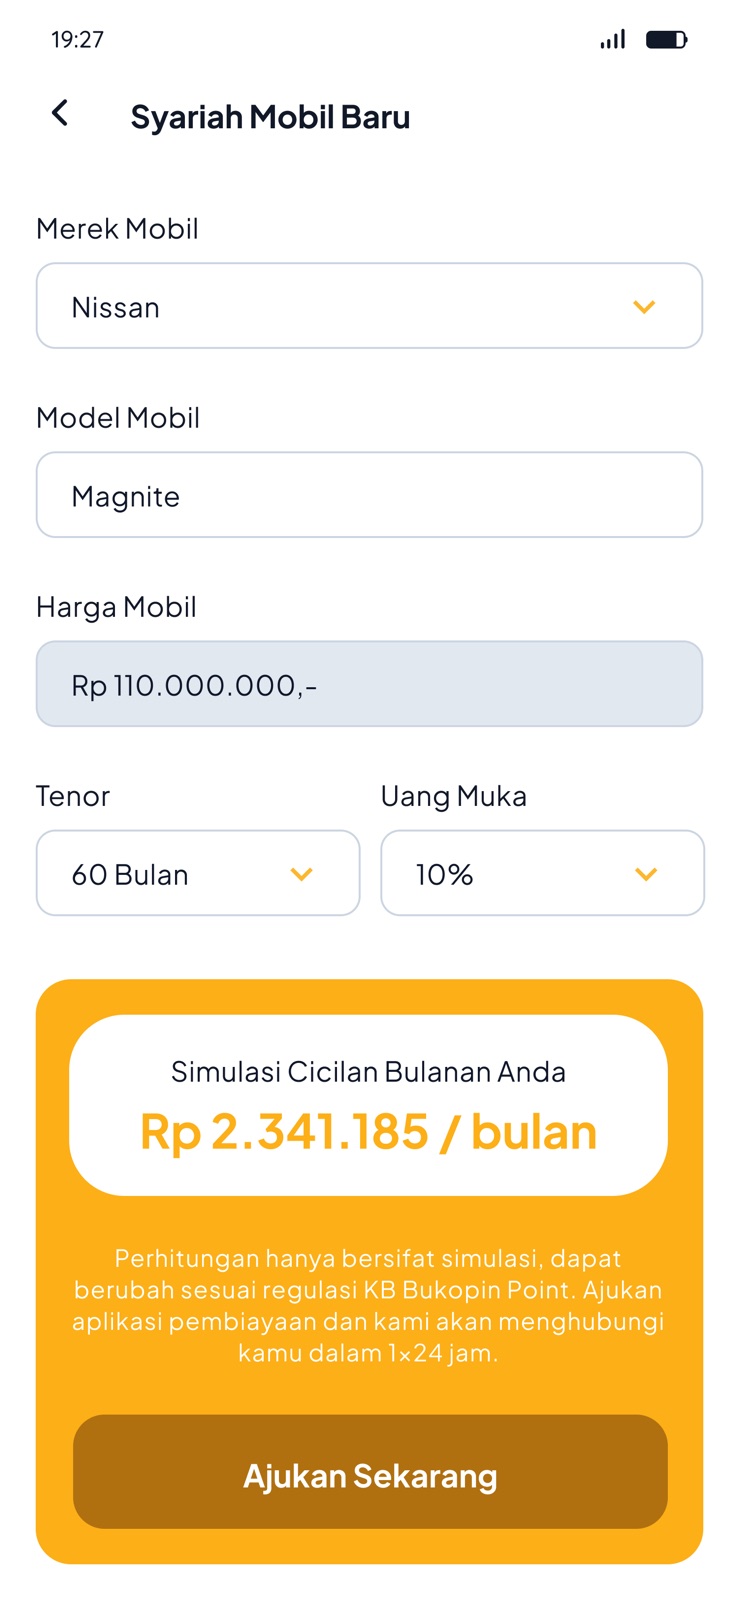
Aplikasi Android dan web admin untuk informasi produk, simulasi pembiayaan, serta pengumpulan pengajuan calon nasabah. Lingkup proyek mencakup perancangan integrasi e-KYC Privy.ID, skor kredit pihak ketiga CLIK, dan pengembangan skoring berbasis data internal.
BPR CMA
Alur Kredit Dalam Genggaman Tim
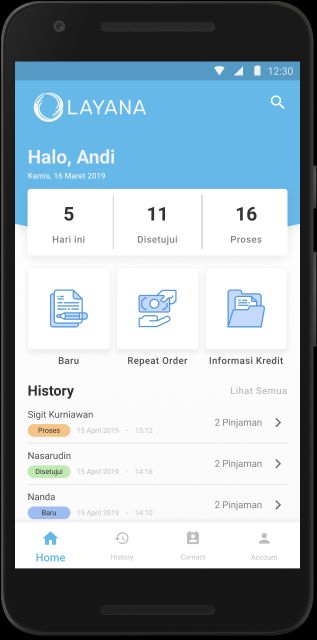
Aplikasi mobile dan web admin untuk pengajuan serta survei kredit. Cakupannya membantu marketing dan komite kredit mengelola pengecekan data, exposure, serta analisis jaminan. Pengajuan dan status pekerjaan menjadi bagian dari alur yang dapat ditelusuri tim.
MSA On Hand
Layanan Nasabah Dan Komunitas UMKM
Aplikasi BPR Madani Sejahtera Abadi untuk pengajuan kredit, pembukaan rekening dan deposito, pembayaran, serta forum komunitas. Lingkup proyek Layana juga mencakup web admin, pengelolaan pengajuan oleh marketing dan notaris, serta laporan operasional.
MSA on Hand tersedia di Google Play dengan PT. Layana Computindo Sentratama tercantum sebagai developer.
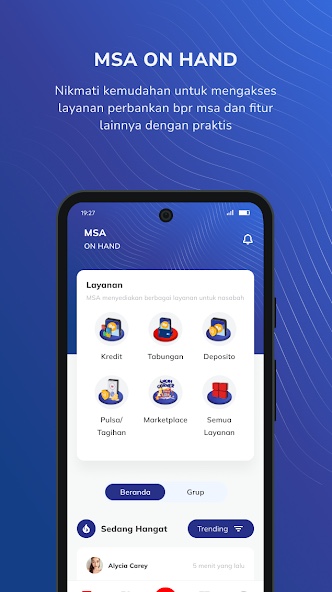
Cakupan proyek ini tidak dengan sendirinya membuktikan kelengkapan audit trail. Untuk sistem BPR yang akan dikembangkan, daftar kejadian, pelaku, perubahan, persetujuan, dan pengujian log harus disepakati secara khusus dalam spesifikasi serta kriteria penerimaan.
Bicarakan Aplikasi BPR Anda
Ceritakan proses yang masih manual, sistem yang digunakan, dan fitur yang ingin dibuat. Tim Layana dapat membantu membahas kebutuhan, batas integrasi, dan tahapan pengembangan.
Referensi
- POJK Nomor 34 Tahun 2025, terutama Pasal 31, 39, dan 40.
- OWASP Logging Cheat Sheet, panduan teknis pengelolaan log aplikasi.