Assessment TI BPR adalah pemeriksaan terarah untuk memetakan kondisi teknologi, menemukan kesenjangan, dan menentukan prioritas perbaikan. Hasilnya perlu menghubungkan temuan dengan bukti, dampak terhadap proses bank, pilihan penanganan, serta pihak yang bertanggung jawab. Daftar rekomendasi tanpa dasar pemeriksaan belum cukup untuk keputusan investasi.
Dalam persiapan POJK 34 Tahun 2025, assessment dapat membantu bank menentukan pekerjaan yang memerlukan kebijakan, konfigurasi, pengembangan aplikasi, atau perubahan layanan vendor. Tujuannya agar anggaran mengikuti masalah yang ditemukan dan kebutuhan pengendalian yang jelas.
Artikel ini membahas cara menyiapkan lingkup dan keluaran assessment awal. Kegiatan tersebut tidak otomatis menjadi audit intern, pengujian penetrasi, penilaian maturitas formal, atau penetapan kepatuhan. Jika layanan tersebut dibutuhkan, cakupan dan kompetensinya harus ditetapkan secara khusus.
Mulai Dari Keputusan Yang Ingin Diambil Bank
Sebelum meminta penawaran, tentukan keputusan yang akan menggunakan hasil assessment. Apakah bank ingin menyusun prioritas persiapan regulasi, membenahi aplikasi kredit, menilai integrasi, atau memilih antara peningkatan dan penggantian sistem?
Keputusan yang jelas membantu membatasi pemeriksaan. Jika persoalannya status data antar-aplikasi, tim perlu memeriksa alur integrasi dan rekonsiliasi. Inventaris perangkat saja belum menjawab masalah tersebut. Sebaliknya, pemeriksaan satu integrasi tidak boleh disebut kajian menyeluruh seluruh TI bank.
Untuk gambaran cakupan regulasi, lihat panduan POJK 34 Tahun 2025 untuk BPR. Gunakan peta tersebut untuk memilih area pemeriksaan, lalu tetapkan hasil yang diharapkan secara tertulis sebelum pekerjaan dimulai.
Tetapkan Ruang Lingkup Assessment TI BPR
Lingkup perlu menyebut entitas bank, aplikasi, lokasi atau unit, proses, periode bukti, serta jenis pemeriksaan. Jelaskan apakah kegiatan hanya membaca dokumen dan melakukan wawancara, atau juga mencakup pemeriksaan konfigurasi serta pengujian terbatas.
Area yang dapat dipertimbangkan meliputi tata kelola, inventaris, arsitektur, otorisasi, integrasi, backup, pemulihan, pengelolaan data, vendor, dan jejak audit. Tidak semua harus diperiksa dalam satu pekerjaan kecil. Pilih sesuai keputusan, risiko, dan sumber daya.
Tuliskan batas dan pengecualian sejak awal. Contohnya, pemeriksaan aplikasi internal tidak mencakup pengujian keamanan infrastruktur vendor tanpa izin terpisah. Batas ini melindungi mutu kesimpulan: penilaian hanya boleh mencakup bagian yang benar-benar diperiksa.
Dokumen Apa Yang Perlu Disiapkan?
Bank dapat menyiapkan inventaris bertahap, dimulai dari daftar dokumen dan penanggung jawabnya. Hindari mengirim seluruh database atau akses produksi hanya karena calon penyedia meminta “semua bahan”. Kebutuhan akses harus mengikuti pemeriksaan yang telah disepakati.
| Area | Contoh Bahan Awal | Tujuan Pemeriksaan |
|---|---|---|
| Tata kelola | Penetapan tanggung jawab dan kebijakan TI | Menilai pembagian peran dan pengelolaan perubahan |
| Aplikasi | Inventaris, alur proses, dan diagram hubungan | Mengetahui fungsi dan ketergantungan |
| Akses | Matriks kewenangan dan daftar akun yang disamarkan | Menilai aturan serta pelaksanaannya |
| Integrasi | Spesifikasi pertukaran dan contoh status sintetis | Memahami alur dan penanganan perbedaan |
| Pemulihan | Rencana, cakupan backup, dan catatan uji | Menilai kesiapan yang telah dibuktikan |
| Vendor | Kontrak dan pembagian layanan | Memeriksa tanggung jawab serta kelangsungan |
| Audit | Sampel catatan tanpa data sensitif berlebih | Menilai keterlacakan aktivitas |
Jika dokumen belum tersedia, catat kondisinya. Ketiadaan dokumen dapat menjadi temuan, tetapi tidak otomatis membuktikan sistem teknis gagal tanpa pemeriksaan lebih lanjut.
Bedakan Wawancara, Dokumen, Dan Hasil Uji
Wawancara membantu memahami praktik dan menemukan area yang perlu diperiksa. Dokumen menjelaskan aturan atau rancangan yang ditetapkan. Hasil uji memberi bukti perilaku pada kondisi tertentu. Ketiganya perlu dicatat dengan label yang tepat.
Misalnya, tim menyatakan akses pegawai keluar selalu ditutup. Pemeriksa dapat mencocokkan sampel permintaan dengan akun aktif. Jika pencocokan belum dilakukan, kesimpulannya masih berdasarkan pernyataan, bukan verifikasi seluruh pengguna.
Tulis sumber, tanggal, dan batas setiap bukti. Sistem yang telah berubah setelah dokumen dibuat perlu diperiksa ulang sesuai relevansinya. Hindari menyajikan bukti lama sebagai kondisi terbaru tanpa menilai apakah perubahan memengaruhi kesimpulan.
Minta Pemetaan Kebutuhan Ke Bukti Dan Temuan
Laporan yang berguna menghubungkan kebutuhan atau risiko dengan area yang diperiksa, bukti, hasil, dan rekomendasi. Untuk pemetaan POJK, nomor pasal perlu sesuai isi kewajibannya. Rujukan utama tersedia dalam naskah peraturan dan aturan pelaksananya.
Sebagai contoh, Pasal 15 terkait pengendalian otorisasi, Pasal 16–18 terkait pemulihan serta backup, dan Pasal 40 terkait audit intern serta jejak audit. Kebutuhan detail harus diperiksa dengan kondisi penerapan dan ketentuan yang relevan.
Gunakan checklist kesiapan TI BPR sebagai bahan persiapan. Checklist tersebut membantu pengumpulan awal, tetapi laporan assessment perlu menjelaskan bukti serta keterbatasan yang ditemukan, bukan sekadar menyalin daftar centang.
Temuan Harus Menjelaskan Masalah Yang Dapat Ditindaklanjuti
Temuan seperti “keamanan perlu ditingkatkan” terlalu luas untuk menjadi pekerjaan. Uraikan kondisi yang diamati, cakupan, dampak yang masuk akal, serta bukti. Bedakan penyebab yang sudah dibuktikan dari dugaan yang masih membutuhkan pemeriksaan.
Contoh ilustratif: “Pada akun uji yang diperiksa, pengguna dapat mengekspor kolom di luar kebutuhan perannya.” Rekomendasi dapat diarahkan ke pembatasan ekspor dan pengujian ulang. Jangan memperluas temuan sampel menjadi klaim bahwa seluruh data telah bocor.
Untuk hak akses, gunakan panduan keamanan data nasabah BPR sebagai konteks teknis. Setiap temuan perlu memiliki penanggung jawab tindak lanjut dan kondisi yang menyatakan perbaikan telah terbukti.
Urutkan Prioritas Berdasarkan Dampak Dan Ketergantungan
Prioritas perlu mempertimbangkan proses terdampak, jangkauan masalah, kemungkinan kejadian, serta kontrol yang sudah ada. Tambahkan ketergantungan dan perkiraan upaya bila informasinya tersedia. Nilai risiko harus dijelaskan, bukan hanya diberi warna.
Sebagian tindakan dapat dilakukan melalui konfigurasi. Tindakan lain membutuhkan perubahan kontrak, pengembangan, atau keputusan arsitektur. Pisahkan pekerjaan tersebut agar bank mengetahui langkah yang bisa dimulai dan keputusan yang harus diselesaikan terlebih dahulu.
Jangan memakai persentase kesiapan hanya dari jumlah butir terisi. Angka tersebut dapat menyamarkan masalah kritikal. Jika metode penilaian menggunakan skor, minta dasar, bobot, cakupan, dan perlakuan terhadap informasi yang belum diverifikasi.
Pisahkan Rekomendasi Dari Kepentingan Menjual Sistem
Assessment sebaiknya membandingkan pilihan yang layak: mempertahankan, mengonfigurasi, meningkatkan, mengintegrasikan, atau mengganti. Penyedia perlu menjelaskan alasan pemilihan berdasarkan bukti, termasuk ketika perbaikan sederhana sudah memadai.
Jika pihak yang melakukan assessment juga menawarkan implementasi, hubungan tersebut perlu terlihat. Bank tetap membutuhkan kesempatan menilai rekomendasi, ruang lingkup, dan alternatif. Kajian tidak boleh otomatis berakhir pada kesimpulan mengganti seluruh sistem tanpa bukti.
Baca modernisasi sistem BPR tanpa mengganti core banking untuk membahas pilihan penanganan. Jika pengadaan vendor diperlukan, gunakan panduan memilih vendor TI BPR agar penawaran dibandingkan dengan kebutuhan yang sama.
Keluaran Apa Yang Perlu Diterima Bank?
Minta inventaris yang diperiksa, ringkasan alur dan ketergantungan, daftar temuan, matriks bukti, prioritas, serta pilihan penanganan. Laporan perlu memisahkan bagian yang terverifikasi, berdasarkan pernyataan, belum diperiksa, dan tidak berlaku dengan alasan.
Untuk kebutuhan pengembangan, tambahkan uraian masalah, batas aplikasi, kriteria penerimaan awal, dan ketergantungan pihak lain. Estimasi biaya atau durasi harus mencantumkan asumsi. Penawaran final mungkin memerlukan pemeriksaan teknis lebih rinci.
Sediakan sesi pembahasan hasil agar pemilik proses dapat mengoreksi fakta. Koreksi harus diikuti pembaruan laporan, bukan hanya dijawab secara lisan. Tetapkan versi final dan daftar keputusan yang masih menunggu persetujuan bank.
Atur Akses Dan Pengujian Secara Proporsional
Mulai dari dokumen yang telah disamarkan dan akses baca yang diperlukan. Tetapkan pihak penerima, masa berlaku, larangan penyalinan, serta penanganan bukti. Perubahan produksi atau pengujian yang berpotensi mengganggu membutuhkan kewenangan tersendiri.
Jika pekerjaan memerlukan pengujian keamanan, definisikan target, metode, data, waktu, dan pihak yang menyetujuinya. Jangan menyamakan assessment dokumen dengan izin pengujian penetrasi. Pembatasan ini perlu tercantum dalam kesepakatan kerja.
Untuk pemulihan, baca backup dan disaster recovery BPR. Bedakan review rencana dengan pelaksanaan uji. Laporan harus menyebut jenis bukti yang tersedia agar manajemen memahami kemampuan yang sudah dan belum dibuktikan.
Memulai Pembahasan Assessment Bersama Layana.id
Layana.id menyediakan layanan konsulting IT yang dapat menjadi titik awal pembahasan proses, kebutuhan, dan rencana pengembangan. Untuk konteks BPR, sepakati area pemeriksaan serta kompetensi yang dibutuhkan sebelum menetapkan ruang lingkup.
Siapkan tujuan keputusan, daftar sistem, dan tiga masalah prioritas tanpa mengirim data nasabah sensitif. Pembahasan awal sebaiknya menghasilkan keluaran pekerjaan, batas akses, keterlibatan pihak bank, serta cara memeriksa mutu laporan.
Diskusikan assessment TI BPR bersama Layana.id untuk menyusun dasar perbaikan aplikasi dan integrasi. Penilaian kepatuhan formal, audit intern, atau pekerjaan spesialis lainnya perlu ditetapkan sesuai kewenangan dan kompetensi yang relevan. Hasil assessment yang berguna membantu bank mengambil keputusan berikutnya dengan bukti yang jelas.
Aplikasi Finance Karya Layana
Aplikasi nasabah, alur pengajuan kredit, dan web admin untuk KB Bukopin Finance, BPR CMA, serta BPR MSA.
KB Bukopin Finance
Dari Simulasi Ke Pengajuan Pembiayaan
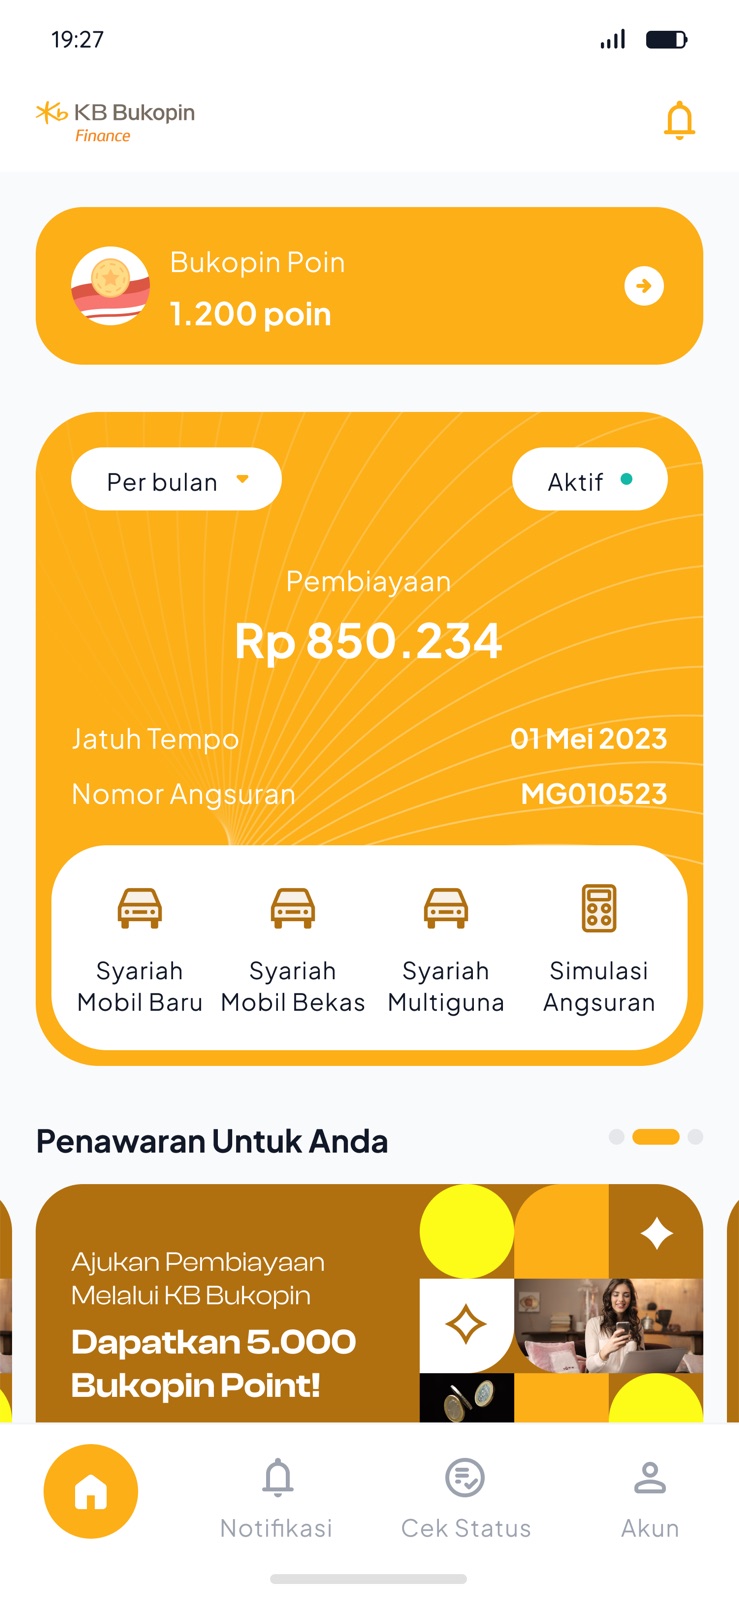
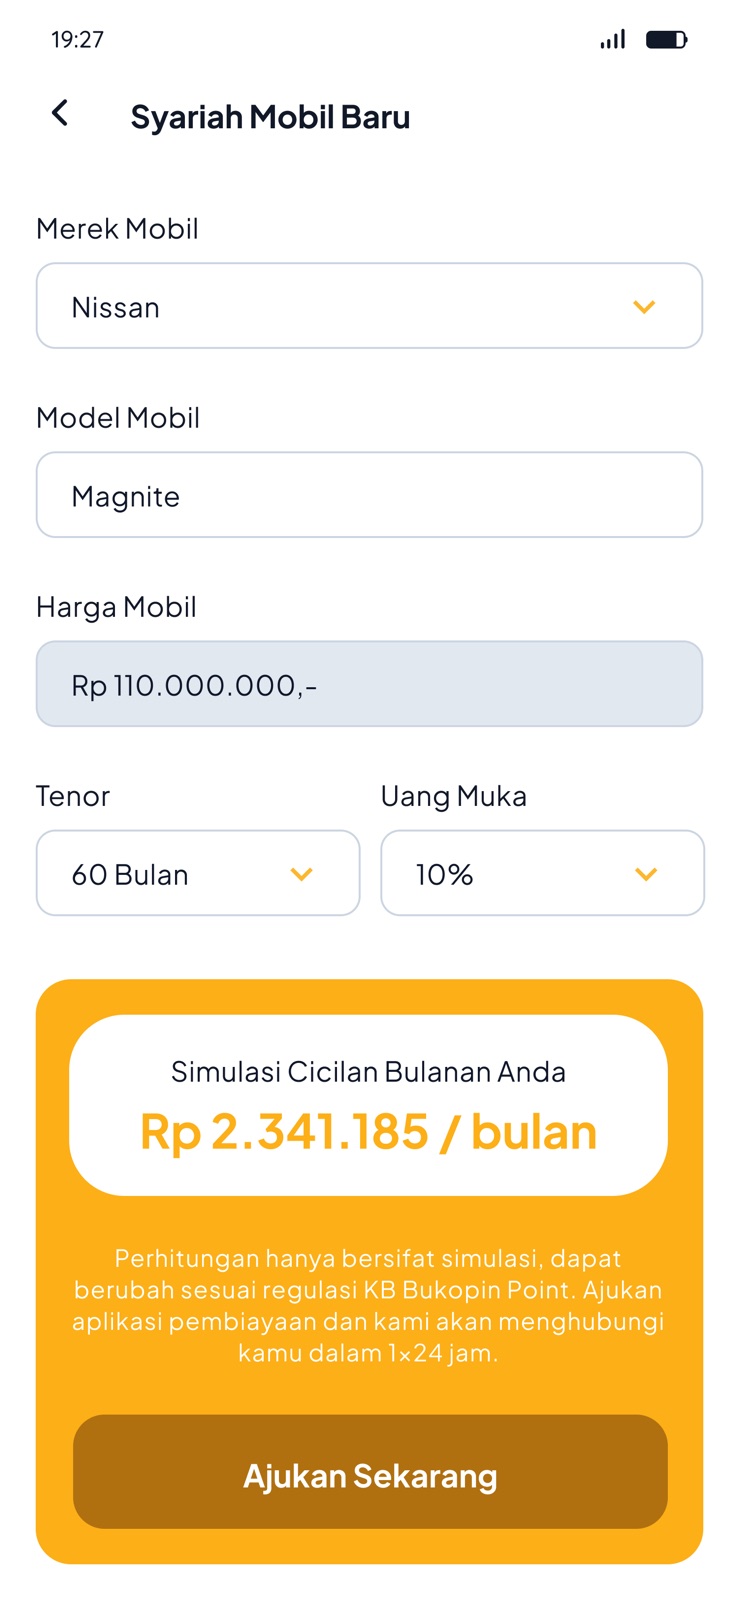
Aplikasi Android dan web admin untuk informasi produk, simulasi pembiayaan, serta pengumpulan pengajuan calon nasabah. Lingkup proyek mencakup perancangan integrasi e-KYC Privy.ID, skor kredit pihak ketiga CLIK, dan pengembangan skoring berbasis data internal.
BPR CMA
Alur Kredit Dalam Genggaman Tim
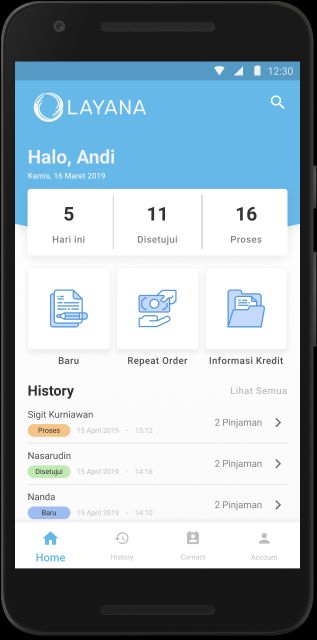
Aplikasi mobile dan web admin untuk pengajuan serta survei kredit. Cakupannya membantu marketing dan komite kredit mengelola pengecekan data, exposure, serta analisis jaminan. Pengajuan dan status pekerjaan menjadi bagian dari alur yang dapat ditelusuri tim.
MSA On Hand
Layanan Nasabah Dan Komunitas UMKM
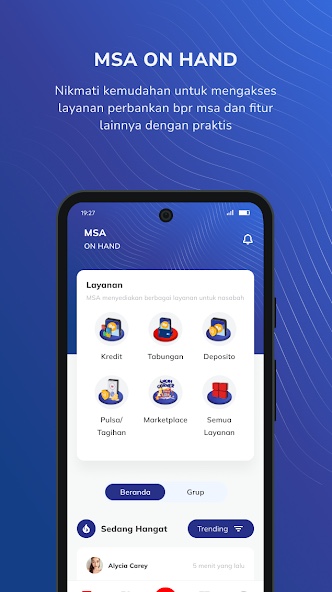
Aplikasi BPR Madani Sejahtera Abadi untuk pengajuan kredit, pembukaan rekening dan deposito, pembayaran, serta forum komunitas. Lingkup proyek Layana juga mencakup web admin, pengelolaan pengajuan oleh marketing dan notaris, serta laporan operasional.
MSA on Hand tersedia di Google Play dengan PT. Layana Computindo Sentratama tercantum sebagai developer.
Saat berkonsultasi, jelaskan aplikasi yang digunakan, siapa penggunanya, dan pekerjaan yang masih manual. Assessment kemudian dapat diarahkan pada masalah yang perlu dibuktikan sebelum bank memilih pengembangan, integrasi, atau pembenahan konfigurasi.
Bicarakan Aplikasi BPR Anda
Ceritakan proses yang masih manual, sistem yang digunakan, dan fitur yang ingin dibuat. Tim Layana dapat membantu membahas kebutuhan, batas integrasi, dan tahapan pengembangan.
Referensi
- POJK Nomor 34 Tahun 2025, termasuk Pasal 14–18, 27, 35–40.
- PADK Nomor 43/PADK.03/2025, ketentuan pelaksanaan penyelenggaraan TI.