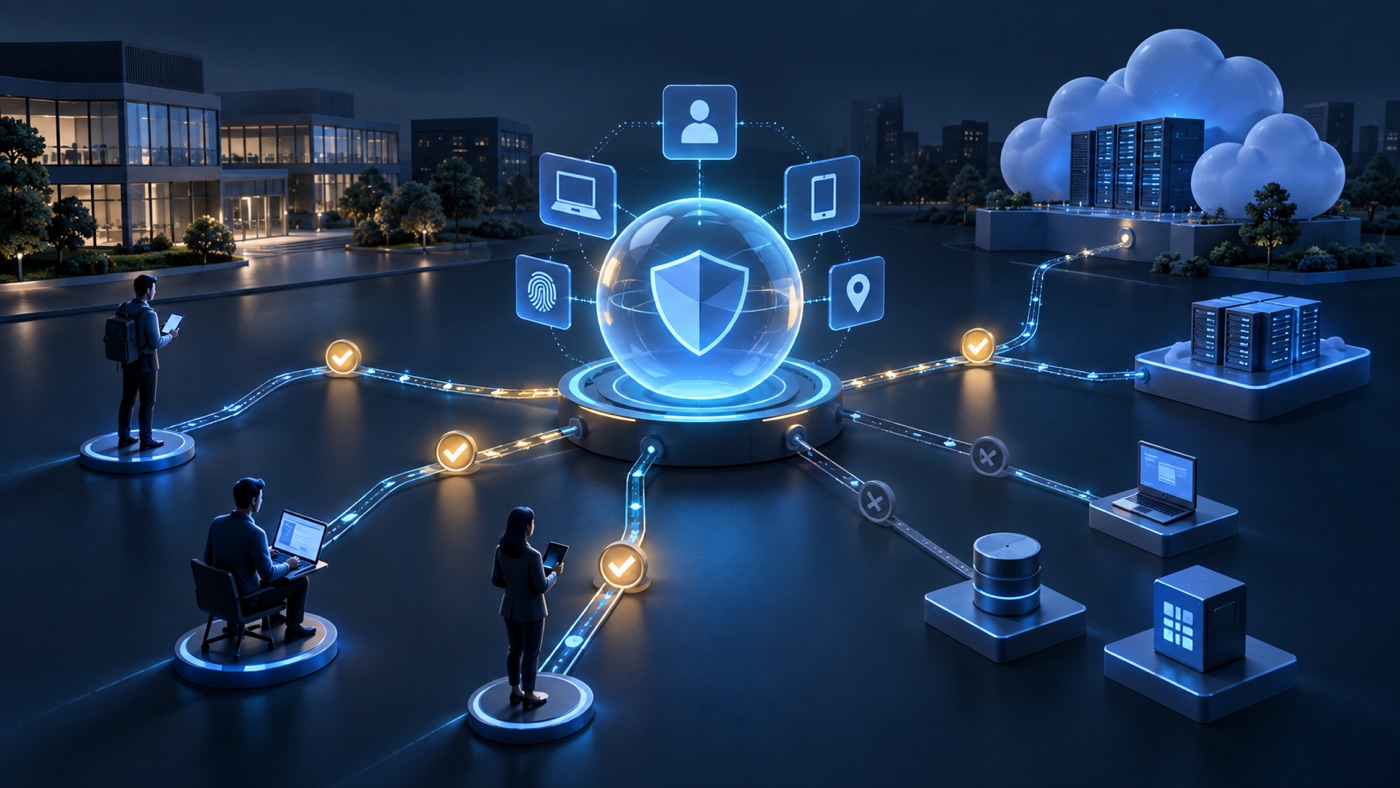
Ketika aplikasi perusahaan tersebar di pusat data internal, cloud, perangkat karyawan, dan sistem mitra, batas jaringan tidak lagi cukup untuk menentukan siapa yang boleh dipercaya. Zero Trust untuk aplikasi enterprise menawarkan pendekatan yang lebih terukur: setiap permintaan akses diperiksa berdasarkan identitas, kondisi perangkat, konteks, kebijakan, dan tingkat risiko sebelum pengguna atau layanan memperoleh akses ke sumber daya.
Zero Trust bukan satu produk yang dapat dipasang lalu selesai. Ini adalah pendekatan arsitektur dan operasi keamanan. NIST SP 800-207 menekankan bahwa kepercayaan tidak diberikan hanya karena akun, perangkat, atau koneksi berada di jaringan internal. Fokus perlindungan berpindah dari perimeter jaringan ke sumber daya seperti aplikasi, layanan, data, dan alur kerja.
Apa Itu Zero Trust dalam Konteks Aplikasi Enterprise?
Dalam arsitektur tradisional, pengguna yang berhasil masuk ke jaringan internal sering memperoleh ruang gerak yang terlalu luas. Zero Trust mengubah asumsi tersebut. Akses diberikan secara spesifik untuk sumber daya yang dibutuhkan, dalam kondisi yang memenuhi kebijakan, dan dapat dievaluasi kembali selama sesi berlangsung.
Contohnya, seorang manajer keuangan mungkin diizinkan membuka dashboard anggaran dari laptop perusahaan yang sehat dan telah menggunakan autentikasi multifaktor. Namun, tindakan mengekspor data sensitif dari perangkat pribadi atau lokasi berisiko dapat memerlukan verifikasi tambahan atau ditolak. Keputusan tidak hanya bergantung pada kata sandi.
Mengapa Perusahaan Membutuhkannya?
Pola kerja hibrida, penggunaan SaaS, API antarsistem, perangkat pribadi, serta akses vendor membuat batas jaringan perusahaan semakin kabur. Pada saat yang sama, satu kredensial yang bocor dapat membuka jalan menuju beberapa aplikasi jika hak akses terlalu luas dan aktivitas tidak dipantau.
Zero Trust membantu perusahaan mengurangi dampak insiden dengan membatasi akses berdasarkan kebutuhan. Pendekatan ini juga membuat keputusan akses lebih mudah ditelusuri karena kebijakan, identitas, kondisi perangkat, serta log aktivitas menjadi bagian dari kontrol yang terintegrasi.
Lima Pilar yang Perlu Dipetakan
CISA Zero Trust Maturity Model Version 2.0 mengelompokkan perjalanan Zero Trust ke dalam lima pilar. Kerangka ini dapat digunakan sebagai daftar kerja awal, bukan sebagai sertifikasi otomatis.
1. Identitas
Perusahaan perlu mengetahui siapa atau apa yang meminta akses. Ini mencakup karyawan, vendor, akun layanan, aplikasi, dan mesin. Kontrol yang umum antara lain autentikasi multifaktor, single sign-on, pengelolaan siklus hidup akun, serta peninjauan hak akses berkala.
2. Perangkat
Identitas yang valid tidak selalu berarti perangkatnya aman. Kebijakan dapat mempertimbangkan status patch, sistem operasi, enkripsi, kepemilikan perangkat, deteksi ancaman, dan kepatuhan konfigurasi sebelum akses diberikan.
3. Jaringan dan Lingkungan
Segmentasi membatasi pergerakan lateral jika satu akun atau perangkat berhasil disusupi. Namun, segmentasi tidak boleh hanya bergantung pada alamat IP. Identitas layanan, tujuan koneksi, sensitivitas aplikasi, serta pola komunikasi juga perlu diperhitungkan.
4. Aplikasi dan Beban Kerja
Aplikasi enterprise perlu memiliki autentikasi yang konsisten, otorisasi yang rinci, pengelolaan secret, keamanan API, dan pencatatan aktivitas. Untuk integrasi antarsistem, perusahaan juga perlu membedakan akses pengguna manusia dan akses mesin. Panduan mengenai keamanan integrasi API dapat menjadi pelengkap saat memetakan kontrol pada jalur komunikasi aplikasi.
5. Data
Data perlu diklasifikasikan agar kebijakan akses sebanding dengan risikonya. Data publik, internal, rahasia, dan sangat sensitif tidak seharusnya memakai kontrol yang sama. Perlindungan juga mencakup data saat disimpan, ditransmisikan, digunakan, dicadangkan, dan diekspor.
Komponen Arsitektur yang Perlu Disiapkan
NIST menggambarkan keputusan akses melalui fungsi kebijakan yang menilai permintaan dan titik penegakan yang menjalankan keputusan tersebut. Dalam implementasi nyata, komponen ini dapat melibatkan penyedia identitas, gateway, endpoint management, keamanan jaringan, observability, serta kontrol di dalam aplikasi.
- Identity provider: mengelola autentikasi, federasi identitas, dan atribut pengguna.
- Policy engine: menilai konteks dan menentukan apakah akses diizinkan, dibatasi, atau ditolak.
- Policy enforcement point: menjalankan keputusan akses pada gateway, aplikasi, API, atau jaringan.
- Telemetry: menyediakan sinyal dari perangkat, aktivitas pengguna, aplikasi, dan deteksi ancaman.
- Audit trail: merekam siapa mengakses apa, kapan, dari kondisi seperti apa, dan keputusan apa yang dibuat.
Perusahaan tidak harus membeli semua teknologi sekaligus. NIST SP 1800-35 menunjukkan bahwa implementasi dapat disusun bertahap dengan memanfaatkan komponen yang sudah ada, selama arsitektur, kebijakan, dan integrasinya jelas.
Roadmap Implementasi Bertahap
Langkah 1: Inventarisasi Aset dan Aliran Data
Catat pengguna, akun layanan, perangkat, aplikasi, API, data sensitif, serta ketergantungan antarsistem. Tanpa inventaris, perusahaan tidak dapat menentukan titik penegakan kebijakan atau menilai dampak perubahan.
Langkah 2: Pilih Satu Use Case Bernilai Tinggi
Mulailah dari area dengan risiko dan manfaat yang jelas, misalnya akses vendor ke aplikasi operasional, akses jarak jauh ke ERP, atau akses administrator ke sistem produksi. Hindari migrasi serentak seluruh perusahaan tanpa baseline.
Langkah 3: Definisikan Kebijakan Akses
Tentukan subjek, sumber daya, tindakan, kondisi, dan respons. Kebijakan yang baik dapat diuji. Contohnya: staf gudang boleh memperbarui transaksi stok dari perangkat terkelola pada jam operasional, tetapi ekspor massal memerlukan persetujuan tambahan.
Langkah 4: Integrasikan Sinyal dan Penegakan
Hubungkan identitas, kondisi perangkat, log aplikasi, dan kontrol jaringan secara proporsional. Jika perusahaan memiliki banyak sistem lama, gunakan pendekatan sistem integrator untuk merancang tahapan integrasi tanpa memutus proses operasional.
Langkah 5: Uji, Ukur, dan Perluas
Uji skenario akses normal, akses berisiko, akun nonaktif, perangkat tidak patuh, kegagalan penyedia identitas, serta kebutuhan akses darurat. Ukur penolakan yang salah, waktu pemulihan akses, cakupan autentikasi multifaktor, akun berprivilege, dan kualitas log sebelum memperluas cakupan.
Kesalahan yang Sering Terjadi
- Menyamakan Zero Trust dengan satu produk. Produk hanya mendukung sebagian kontrol; kebijakan dan operasi tetap harus dirancang.
- Memulai dari teknologi tanpa inventaris. Akibatnya, aplikasi lama, akun layanan, dan jalur data penting dapat terlewat.
- Menerapkan aturan terlalu ketat sekaligus. Ini dapat mengganggu operasi dan mendorong pengguna mencari jalan pintas.
- Mengabaikan akun mesin. API, integrasi, bot, dan workload juga perlu identitas serta hak akses yang terkontrol.
- Tidak menyiapkan mode darurat. Gangguan identity provider atau konektivitas dapat menghentikan proses kritis bila tidak ada prosedur break-glass yang diaudit.
Checklist Kesiapan Awal
- Inventaris pengguna, perangkat, aplikasi, API, dan data kritis tersedia.
- Pemilik bisnis untuk setiap aplikasi dan data telah ditentukan.
- Akun istimewa dan akun layanan dapat diidentifikasi.
- Autentikasi multifaktor diterapkan pada akses berisiko tinggi.
- Perangkat dapat dinilai status kepatuhan dan keamanannya.
- Hak akses dapat dibatasi berdasarkan peran dan konteks.
- Log akses tersentralisasi dan memiliki retensi yang jelas.
- Akses vendor memiliki masa berlaku, persetujuan, dan audit trail.
- Skenario kegagalan serta akses darurat telah diuji.
- Keberhasilan pilot memiliki metrik operasional dan keamanan.
Sumber Acuan
Artikel ini menggunakan NIST SP 800-207: Zero Trust Architecture, NIST SP 1800-35: Implementing a Zero Trust Architecture, dan CISA Zero Trust Maturity Model Version 2.0 sebagai sumber primer. Nama sumber dicantumkan tanpa tautan keluar agar pembaca dapat menelusuri dokumen resmi sesuai kebutuhan.
Rancang Zero Trust Sesuai Risiko dan Arsitektur Bisnis
Zero Trust yang efektif tidak dimulai dari daftar produk, melainkan dari pemetaan aset, proses, data, identitas, dan risiko. Layana.ID dapat membantu perusahaan melakukan asesmen arsitektur, menyusun roadmap, serta mengintegrasikan kontrol identitas, aplikasi, API, jaringan, dan observability secara bertahap.
Butuh memetakan prioritas implementasi Zero Trust untuk aplikasi perusahaan Anda? Konsultasikan kebutuhan enterprise Anda dengan tim Layana.ID.